Domain kreyenbrück.de kaufen?
Wir ziehen mit dem Projekt
kreyenbrück.de um.
Sind Sie am Kauf der Domain
kreyenbrück.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain kreyenbrück.de kaufen?
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **


Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
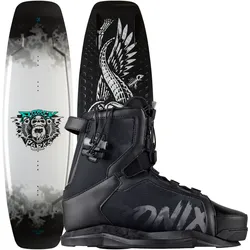
RONIX PARKS MODELLO TEEBOX 2026 inkl. PARKS Boots - 138 | 43Unser am einfachsten zu fahrendes High-End-Board mit mehr Kurvenradius von unseren alpinen Freunden.Mehr Vorhersagbarkeit, Geschwindigkeit und Kreativität für dein Fahrgefühl.Neue gebogene Tip- und Tail-SpitzenWir haben den geschmeidigen, schnellen und großen Sweetspot mit integrierter Tee-Box-Technologie für ein besonders schwebendes Fahrgefühl kombiniert und uns dabei von der Technologie unserer alpinen Freunde inspirieren lassen. Jetzt verfügt das am einfachsten zu fahrende Wakeboard der Mittel- bis Oberklasse über Tip- und Tail-Kurven, die unabhängig von der Rockerlinie sind. Das eröffnet völlig neue Fahrstile und mehr Komfort auf dem Wasser. Fortgeschrittene Fahrer können jetzt perfekt ausgeführte Nose/Tail-Presses, Blunt Side Off the Lip of the Wave und andere Tricks ausführen, bei denen das Board nicht aus dem Wasser kommt. Genauso wichtig ist aber auch, dass der zusätzliche Winkel für einen sanfteren Übergang über die Welle sorgt und einen größeren Sweetspot bei der Landung bietet. Etwas Schaum auf der Welle oder Wellengang auf dem See kein Problem, dieses Board gleitet mühelos hindurch wie dein Lieblings-Snowboard durch tiefen Schnee.ZUSAMMENFASSUNG DES BOARDSWakeboarden mit weniger Kraftaufwand und längeren Fahrten. Ein Shape mit mehr Stabilität, Geschwindigkeit und Freiheit, der deine Wakeboard-Karriere um viele Jahre verlängert. Seit über 25 Jahren optimiert Parks Bonifay Wakeboards kontinuierlich. Dieses Shape bietet den größten Sweetspot in der Mitte, noch mehr Volumen an Tip und Tail und ein leichteres Abheben von der Welle dank des abgerundeten Profils. Im Laufe der Jahrzehnte hat Parks im Wakeboarden aggressive, reaktive und explosive Fahrweisen durch sanftere, weniger anstrengende und berechenbarere ersetzt. Das begann mit der Rockerlinie: Wir haben einen Bogen entwickelt, der es jedem Fahrer ermöglicht, blind in die Welle zu fahren und jedes Mal genau zu wissen, wie das Board vom Wasser abhebt. Dieser einfache Take-off sorgt außerdem für mehr Gleitgeschwindigkeit und schont deinen Körper. Für schnelle, freie Cutbacks haben wir uns Technologie aus der Golfbranche zunutze gemacht und sechseckige Vertiefungen in die gesamte Unterseite des Boards eingearbeitet. Dadurch wird die Reibung auf dem Wasser reduziert und ein Board geschaffen, das sich wie kein anderes Shape von der Welle löst. Wir haben den Sidecut dieser Serie weiter reduziert. Das zusätzliche Volumen ermöglicht ein leichteres Fahren bei niedrigeren Geschwindigkeiten und kontrolliertere Landungen. Nicht nur Snowboards sollen Spaß machen genieße das neue Parks-Board!Eigenschaften:- Fahrstil: Boat- Fahrlevel: Fortgeschritten/Experte- Konstruktion: Modelo mit Teebox- Rocker: CONTINUOUS- Energie: Neutral: 6- Finnen: 4 x 1" Ramp & 4 x 0,8" Free Agent- CNC-gefräster Kern- Speedwalls- Design: Danny HarfBoots:Wer sagt, dass offene Skischuhe die einzige verstellbare Option sind? Der Parks-Skischuh schließt die Lücke zwischen offener und geschlossener Konstruktion. Nach jahrelanger Entwicklung im Ronix Development Lab entstand die perfekte Kombination aus der Reaktionsfähigkeit geschlossener und der Verstellbarkeit offener Skischuhe. Der bemerkenswert bequeme Parks-Skischuh passt sich nahtlos an Ihren Fuß an, unabhängig von dessen Form. Dank dieses Designs können Sie mehr Fußgrößen in einem geschlossenen Skischuh tragen, ohne Kompromisse bei der Passform einzugehen. Erleben Sie die Vorteile eines geschlossenen Modells auf dem Wasser.Eigenschaften:- Flexibilität: 5/10- Reaktionsfähigkeit: 7/10- Performance: 6/10- AutoLock-Technologie- Mainframe 2.0 Low Cut-Technologie- Integrierte Knöchelunterstützung- Flexfit Stage 2 Innenschuh- 3D-geformte Zunge- Klassisches S.O.L.E.-System- Empfehlung von Parks Bonifay779,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Baumann, Karl: Gestaltete InfrastrukturGestaltete Infrastruktur , Die Brücken der Rhätischen Bahn in der zweiten Generation , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20241024, Produktform: Leinen, Autoren: Baumann, Karl~Hegner-van Rooden, Clementine, Seitenzahl/Blattzahl: 240, Abbildungen: 130 farbige und 50 s/w-Abbildungen, Keyword: Aldo Chitvanni; Andreas Galmarini; Balz Amrein; Brückenbau; Christian Florin; Claudio Tschuor; Clementine Hegner-van Rooden; Eisenbahn; Eisenbahnbrücken; Erhalt und Erneuerung; Franz Looser; Fredy Fanger; Gabriel Derungs; Gebirgsbahn; Graubünden; Infrastruktur; Ingenieurbau; Jürg Conzett; Karl Baumann; Landwasserviadukt; Langwieserviadukt; Markus Schneider; Michael Egger; Monika Schenk; Nicola Pitaro; Rafael Wyrsch; Renato Fasciati; Rhätische Bahn; Schweiz; UNESCO Welterbe Albulabahn; UNESCO Welterbe Berninabahn, Fachschema: Graubünden~Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Bau / Bautechnik~Bautechnik, Fachkategorie: Architektur, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 297, Breite: 232, Höhe: 24, Gewicht: 1672, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,68,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Parks, Tim: Hotel MilanoHotel Milano , März 2020, die Welt hat sich über Nacht verändert. Frank ist kurzfristig nach Mailand gereist und sitzt nun in seinem Luxushotel fest, wo er eine folgenschwere Begegnung hat. Eine berührende Geschichte über die Freundlichkeit von Fremden und über einen Mann, der angesichts der Möglichkeit, ein Leben zu retten, auch eine Bilanz seines eigenen ziehen muss. Franks zurückgezogene Existenz in einem ruhigen Stadtteil Londons wird empfindlich gestört, als er zur Beerdigung seines alten Freundes Dan nach Mailand kommen soll. Er hofft, dort seine Ex-Frau Connie, die auch Dans Geliebte war, wiederzutreffen, und fliegt selbstvergessen in das Epizentrum einer Krise, die er in den Nachrichten kaum registriert hat. Es ist Frühling, das Hotel Milano, in dem er abgestiegen ist, bietet jeden erdenklichen Komfort - Frank will es sich ein paar Tage gutgehen lassen, um die jähe Konfrontation mit seiner Vergangenheit zu verdauen. Doch dann gilt von einem Tag auf den anderen eine Ausgangssperre, das gesamte öffentliche Leben kommt zum Erliegen, Frank bekommt keinen Heimflug mehr und sitzt auf unbestimmte Zeit fest. Als er nachts vom Geräusch dumpfer Schläge aufwacht und auf der Suche nach deren Ursprung auf dem Dachboden des Hotels landet, trifft er auf Hakim, einen kleinen Jungen, der sich mit Mutter und Großvater hier versteckt hält. Frank muss eine Entscheidung treffen, die sein Leben und das der Familie für immer verändern wird. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20230914, Produktform: Leinen, Autoren: Parks, Tim, Übersetzung: Becker, Ulrike, Seitenzahl/Blattzahl: 240, Keyword: 2020; Arbeitsmigration; Freundschaft; Großbritannien; Italien; Lebensbilanz; London; Mailand; Pandemie; gegenseitige Hilfe, Fachschema: Italien / Roman, Erzählung, Region: Italien, Thema: Eintauchen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kunstmann Antje GmbH, Verlag: Kunstmann Antje GmbH, Verlag: Kunstmann, A, Länge: 214, Breite: 144, Höhe: 26, Gewicht: 408, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Autor: 9783888979712 9783956142529 9783956144851, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0250, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 32567424,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **


Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
Was ist Instagram Phishing?
Instagram Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte Nachrichten oder Links verwenden, um persönliche Informationen von Instagram-Nutzern zu stehlen. Sie geben sich oft als vertrauenswürdige Quellen aus, um die Opfer dazu zu bringen, ihre Login-Daten preiszugeben. Durch Phishing können die Angreifer Zugriff auf die Konten der Opfer erhalten, um sie zu missbrauchen oder sensible Daten zu stehlen. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen an unbekannte Quellen weiterzugeben, um sich vor Instagram Phishing zu schützen. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
RONIX PARKS MODELLO TEEBOX 2026 inkl. PARKS Boots - 138 | 43Unser am einfachsten zu fahrendes High-End-Board mit mehr Kurvenradius von unseren alpinen Freunden.Mehr Vorhersagbarkeit, Geschwindigkeit und Kreativität für dein Fahrgefühl.Neue gebogene Tip- und Tail-SpitzenWir haben den geschmeidigen, schnellen und großen Sweetspot mit integrierter Tee-Box-Technologie für ein besonders schwebendes Fahrgefühl kombiniert und uns dabei von der Technologie unserer alpinen Freunde inspirieren lassen. Jetzt verfügt das am einfachsten zu fahrende Wakeboard der Mittel- bis Oberklasse über Tip- und Tail-Kurven, die unabhängig von der Rockerlinie sind. Das eröffnet völlig neue Fahrstile und mehr Komfort auf dem Wasser. Fortgeschrittene Fahrer können jetzt perfekt ausgeführte Nose/Tail-Presses, Blunt Side Off the Lip of the Wave und andere Tricks ausführen, bei denen das Board nicht aus dem Wasser kommt. Genauso wichtig ist aber auch, dass der zusätzliche Winkel für einen sanfteren Übergang über die Welle sorgt und einen größeren Sweetspot bei der Landung bietet. Etwas Schaum auf der Welle oder Wellengang auf dem See kein Problem, dieses Board gleitet mühelos hindurch wie dein Lieblings-Snowboard durch tiefen Schnee.ZUSAMMENFASSUNG DES BOARDSWakeboarden mit weniger Kraftaufwand und längeren Fahrten. Ein Shape mit mehr Stabilität, Geschwindigkeit und Freiheit, der deine Wakeboard-Karriere um viele Jahre verlängert. Seit über 25 Jahren optimiert Parks Bonifay Wakeboards kontinuierlich. Dieses Shape bietet den größten Sweetspot in der Mitte, noch mehr Volumen an Tip und Tail und ein leichteres Abheben von der Welle dank des abgerundeten Profils. Im Laufe der Jahrzehnte hat Parks im Wakeboarden aggressive, reaktive und explosive Fahrweisen durch sanftere, weniger anstrengende und berechenbarere ersetzt. Das begann mit der Rockerlinie: Wir haben einen Bogen entwickelt, der es jedem Fahrer ermöglicht, blind in die Welle zu fahren und jedes Mal genau zu wissen, wie das Board vom Wasser abhebt. Dieser einfache Take-off sorgt außerdem für mehr Gleitgeschwindigkeit und schont deinen Körper. Für schnelle, freie Cutbacks haben wir uns Technologie aus der Golfbranche zunutze gemacht und sechseckige Vertiefungen in die gesamte Unterseite des Boards eingearbeitet. Dadurch wird die Reibung auf dem Wasser reduziert und ein Board geschaffen, das sich wie kein anderes Shape von der Welle löst. Wir haben den Sidecut dieser Serie weiter reduziert. Das zusätzliche Volumen ermöglicht ein leichteres Fahren bei niedrigeren Geschwindigkeiten und kontrolliertere Landungen. Nicht nur Snowboards sollen Spaß machen genieße das neue Parks-Board!Eigenschaften:- Fahrstil: Boat- Fahrlevel: Fortgeschritten/Experte- Konstruktion: Modelo mit Teebox- Rocker: CONTINUOUS- Energie: Neutral: 6- Finnen: 4 x 1" Ramp & 4 x 0,8" Free Agent- CNC-gefräster Kern- Speedwalls- Design: Danny HarfBoots:Wer sagt, dass offene Skischuhe die einzige verstellbare Option sind? Der Parks-Skischuh schließt die Lücke zwischen offener und geschlossener Konstruktion. Nach jahrelanger Entwicklung im Ronix Development Lab entstand die perfekte Kombination aus der Reaktionsfähigkeit geschlossener und der Verstellbarkeit offener Skischuhe. Der bemerkenswert bequeme Parks-Skischuh passt sich nahtlos an Ihren Fuß an, unabhängig von dessen Form. Dank dieses Designs können Sie mehr Fußgrößen in einem geschlossenen Skischuh tragen, ohne Kompromisse bei der Passform einzugehen. Erleben Sie die Vorteile eines geschlossenen Modells auf dem Wasser.Eigenschaften:- Flexibilität: 5/10- Reaktionsfähigkeit: 7/10- Performance: 6/10- AutoLock-Technologie- Mainframe 2.0 Low Cut-Technologie- Integrierte Knöchelunterstützung- Flexfit Stage 2 Innenschuh- 3D-geformte Zunge- Klassisches S.O.L.E.-System- Empfehlung von Parks Bonifay779,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Phishing
-
Baumann, Karl: Gestaltete InfrastrukturGestaltete Infrastruktur , Die Brücken der Rhätischen Bahn in der zweiten Generation , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20241024, Produktform: Leinen, Autoren: Baumann, Karl~Hegner-van Rooden, Clementine, Seitenzahl/Blattzahl: 240, Abbildungen: 130 farbige und 50 s/w-Abbildungen, Keyword: Aldo Chitvanni; Andreas Galmarini; Balz Amrein; Brückenbau; Christian Florin; Claudio Tschuor; Clementine Hegner-van Rooden; Eisenbahn; Eisenbahnbrücken; Erhalt und Erneuerung; Franz Looser; Fredy Fanger; Gabriel Derungs; Gebirgsbahn; Graubünden; Infrastruktur; Ingenieurbau; Jürg Conzett; Karl Baumann; Landwasserviadukt; Langwieserviadukt; Markus Schneider; Michael Egger; Monika Schenk; Nicola Pitaro; Rafael Wyrsch; Renato Fasciati; Rhätische Bahn; Schweiz; UNESCO Welterbe Albulabahn; UNESCO Welterbe Berninabahn, Fachschema: Graubünden~Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Bau / Bautechnik~Bautechnik, Fachkategorie: Architektur, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 297, Breite: 232, Höhe: 24, Gewicht: 1672, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,68,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Parks, Tim: Hotel MilanoHotel Milano , März 2020, die Welt hat sich über Nacht verändert. Frank ist kurzfristig nach Mailand gereist und sitzt nun in seinem Luxushotel fest, wo er eine folgenschwere Begegnung hat. Eine berührende Geschichte über die Freundlichkeit von Fremden und über einen Mann, der angesichts der Möglichkeit, ein Leben zu retten, auch eine Bilanz seines eigenen ziehen muss. Franks zurückgezogene Existenz in einem ruhigen Stadtteil Londons wird empfindlich gestört, als er zur Beerdigung seines alten Freundes Dan nach Mailand kommen soll. Er hofft, dort seine Ex-Frau Connie, die auch Dans Geliebte war, wiederzutreffen, und fliegt selbstvergessen in das Epizentrum einer Krise, die er in den Nachrichten kaum registriert hat. Es ist Frühling, das Hotel Milano, in dem er abgestiegen ist, bietet jeden erdenklichen Komfort - Frank will es sich ein paar Tage gutgehen lassen, um die jähe Konfrontation mit seiner Vergangenheit zu verdauen. Doch dann gilt von einem Tag auf den anderen eine Ausgangssperre, das gesamte öffentliche Leben kommt zum Erliegen, Frank bekommt keinen Heimflug mehr und sitzt auf unbestimmte Zeit fest. Als er nachts vom Geräusch dumpfer Schläge aufwacht und auf der Suche nach deren Ursprung auf dem Dachboden des Hotels landet, trifft er auf Hakim, einen kleinen Jungen, der sich mit Mutter und Großvater hier versteckt hält. Frank muss eine Entscheidung treffen, die sein Leben und das der Familie für immer verändern wird. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20230914, Produktform: Leinen, Autoren: Parks, Tim, Übersetzung: Becker, Ulrike, Seitenzahl/Blattzahl: 240, Keyword: 2020; Arbeitsmigration; Freundschaft; Großbritannien; Italien; Lebensbilanz; London; Mailand; Pandemie; gegenseitige Hilfe, Fachschema: Italien / Roman, Erzählung, Region: Italien, Thema: Eintauchen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kunstmann Antje GmbH, Verlag: Kunstmann Antje GmbH, Verlag: Kunstmann, A, Länge: 214, Breite: 144, Höhe: 26, Gewicht: 408, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Autor: 9783888979712 9783956142529 9783956144851, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0250, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 32567424,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
-
Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
-
Was ist Instagram Phishing?
Instagram Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte Nachrichten oder Links verwenden, um persönliche Informationen von Instagram-Nutzern zu stehlen. Sie geben sich oft als vertrauenswürdige Quellen aus, um die Opfer dazu zu bringen, ihre Login-Daten preiszugeben. Durch Phishing können die Angreifer Zugriff auf die Konten der Opfer erhalten, um sie zu missbrauchen oder sensible Daten zu stehlen. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen an unbekannte Quellen weiterzugeben, um sich vor Instagram Phishing zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.